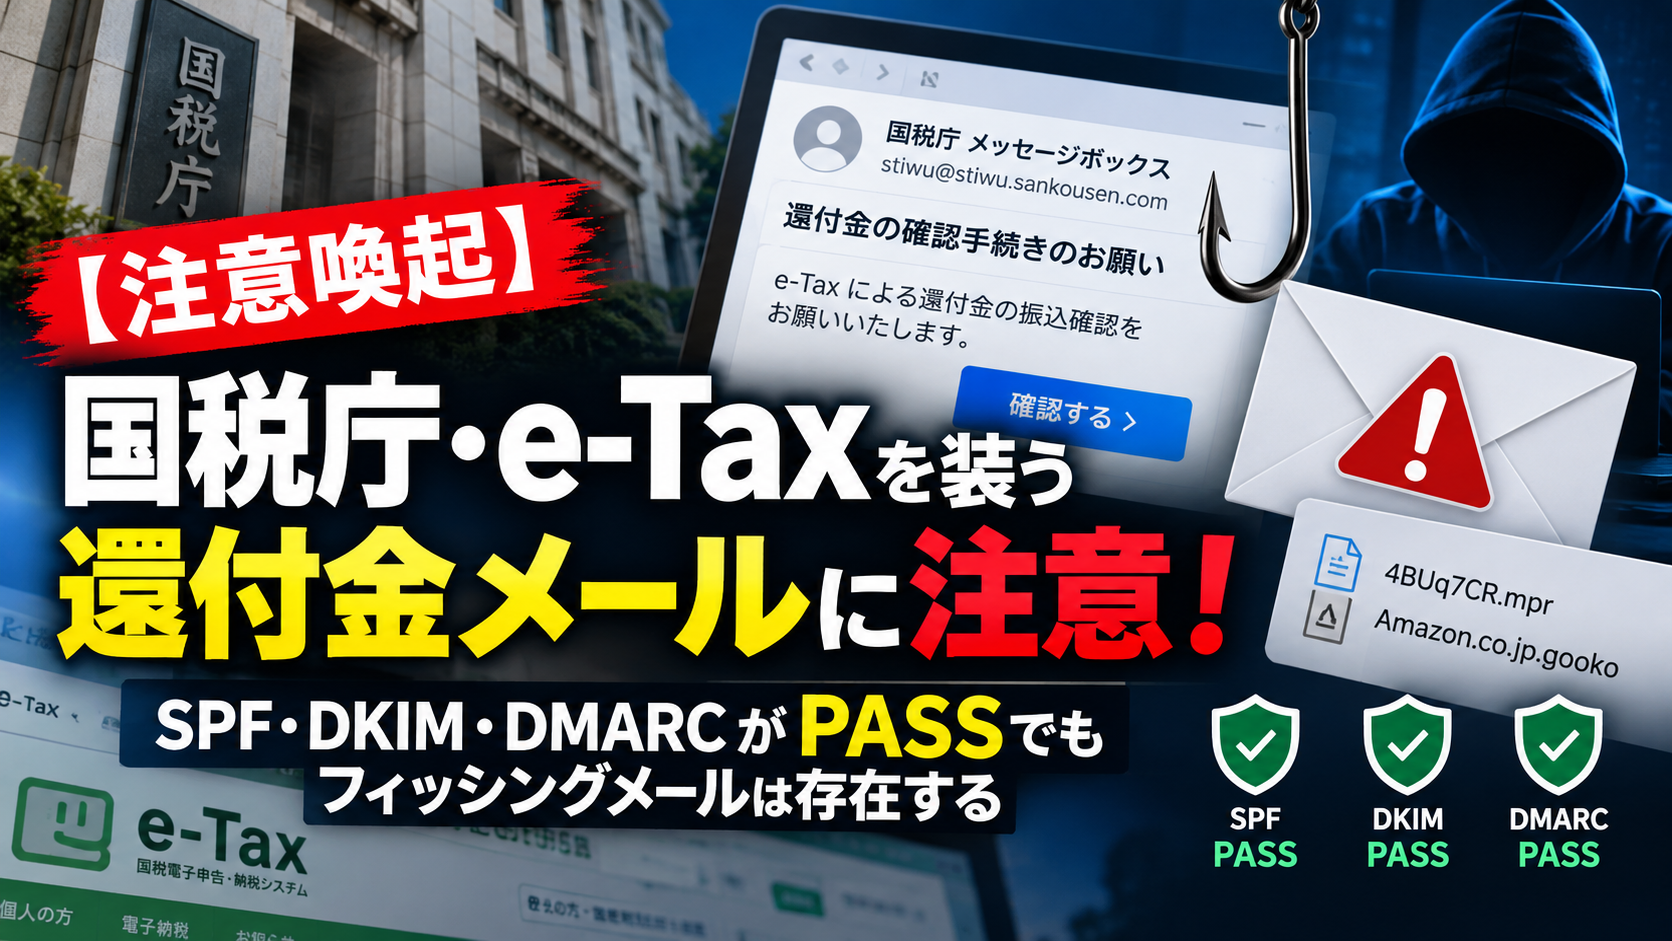

先日、私のメールアドレス宛てに、国税庁やe-Taxからの連絡を装った不審なメールが2件届きました。
どちらも還付金に関する確認を促す内容で、一見すると税金の手続きに関係する重要なお知らせのように見えます。
しかし、メールのヘッダーを確認すると、実際の送信元は国税庁の公式ドメインではありませんでした。
さらに、メールサーバーが付与した迷惑メール判定の情報を調べると、2件ともフィッシングや悪意のあるURLに関連する判定が記録されていました。
興味深いのは、どちらのメールもSPF・DKIM・DMARCの認証に成功していたことです。
メールの送信元認証に成功しているからといって、そのメールが安全とは限りません。
今回は、実際に届いた2件のメールをもとに、どのような点に注意すべきなのかを解説します。
※本記事は、2026年10月11日に受信したメールのヘッダー情報をもとに作成しています。メール本文の詳細やリンク先で実際に行われる処理までは確認できていないため、確認できた情報と推測を区別して説明します。
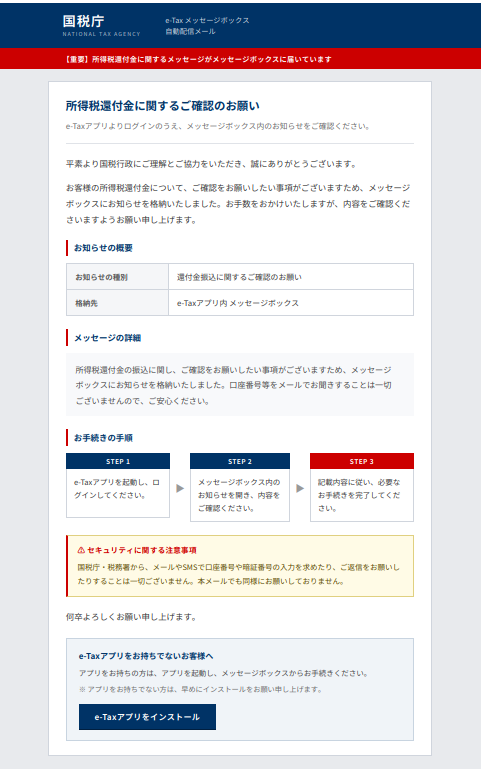
偽の通知から不審な操作へ誘導する手口に注意しましょう。
1. 国税庁・e-Taxを装った2件のメール
今回確認したメールは、次の2件です。
1件目:還付金の振込確認を促すメール
1件目のメールは、国税庁からのお知らせを装い、還付金の振込確認を促す内容でした。
メールヘッダーには、次の情報が記録されていました。
| 項目 | 内容 |
|---|---|
| 受信日時 | 2026年10月11日 10時40分ごろ |
| 表示上の送信者 | 国税庁を装った名称 |
| 送信元ドメイン | rmxag.chinaredeagle.com |
| SpamAssassinのスコア | 51.9点 |
| Cloudmarkの判定 | Phishing/Malicious_URL |
| 添付ファイル | 4BUq7CR.mpr |
送信者の表示名には国税庁を連想させる名称が使われていましたが、実際の送信元メールアドレスは次のとおりです。
rmxag@rmxag.chinaredeagle.com国税庁の公式ドメインではありません。
また、メールには約30バイトの添付ファイルが付いていました。
ファイル名やサイズだけで具体的な危険性を特定することはできませんが、迷惑メールとして強く判定されているメールであるため、開かないことが重要です。
2件目:国税庁のメッセージボックスを装ったメール
2件目は、国税庁のメッセージボックスを装い、e-Taxに関係する還付金の確認を促す内容でした。
ヘッダーから確認できた情報は次のとおりです。
| 項目 | 内容 |
|---|---|
| 受信日時 | 2026年10月11日 12時19分ごろ |
| 表示上の送信者 | 国税庁メッセージボックス |
| 送信元ドメイン | stiwu.sankousen.com |
| SpamAssassinのスコア | 53.3点 |
| Cloudmarkの判定 | Phishing/Malicious_URL |
| 添付ファイル | Amazon.co.jp.gooko |
実際の送信元メールアドレスは、次のとおりです。
stiwu@stiwu.sankousen.comこちらも国税庁の公式ドメインではありません。
添付ファイルには「Amazon.co.jp」という文字列が含まれていますが、ファイル名に有名企業の名称が入っていても、安全性の証明にはなりません。
約12バイトという非常に小さなファイルでしたが、サイズだけで危険性を判断することもできません。
今回のメールも、リンクや添付ファイルを開かずに扱うべきものです。
2. 2件とも迷惑メール判定のスコアが非常に高かった
今回のメールを受信したサーバーは、SpamAssassinによる迷惑メール判定を行っていました。
それぞれの判定結果は次のとおりです。
1件目
X-Spam-Flag: YES
X-Spam-Status: Yes, score=51.9 required=30.0
2件目
X-Spam-Flag: YES
X-Spam-Status: Yes, score=53.3 required=30.0
いずれも迷惑メールと判定する基準値である30.0点を大幅に超えています。
では、なぜこれほど高いスコアになったのでしょうか。
注目したいのが、次の判定項目です。
50 CMCL_1 Cloudmark Authority detected spamこれは、Cloudmark Authorityによる判定で50点が加算されたことを示しています。
さらに、2件とも次の分類が記録されていました。
xcat=Phishing/Malicious_URLこれは、フィッシングや悪意のあるURLに関連する分類です。
つまり、今回のメールは、単に件名や送信者名が怪しいという理由だけで判定されたわけではありません。
Cloudmarkによる強いスパム判定が、迷惑メールスコアの大部分を占めていたのです。
なお、SpamAssassinのスコアはメールの危険度を直接数値化したものではありません。今回の51.9点や53.3点を、危険性が何%あるかという意味で解釈することはできません。
3. メール内のURLにも不審な点があった
迷惑メール判定のレポートには、メール本文に含まれるURLについての情報も記録されていました。
1件目では、次のドメインが検出されていました。
yiyuanzhuangxiu.com2件目では、次のドメインが検出されていました。
lgtpw66.comSpamAssassinのレポートには、これらのドメインについて、次の判定が記録されています。
URIBL_PH_SURBLURIBL_ABUSE_SURBLこれらは、メール内のURLが関連するブロックリストに登録されていることを示す判定です。
ただし、今回確認できたのは、受信時の迷惑メール判定にその情報が記録されていたという事実です。リンク先の現在の状態や、実際に表示されるページの内容まで確認したわけではありません。
それでも、Cloudmarkのフィッシング関連判定とあわせて考えれば、メール内のリンクを開かないという判断が妥当です。
見た目ではなく、リンク先のドメインを確認する
フィッシングメールでは、本文に「国税庁」「e-Tax」「還付金」などの文字列が使われることがあります。
しかし、本文に書かれた名称と、実際のリンク先は別物です。
例えば、メールに「e-Taxで還付金をご確認ください」と書かれていても、リンク先が国税庁の公式サイトである保証はありません。
また、リンクの表示文字列と実際のリンク先が異なる場合もあります。
不審なメールに記載されたURLは、クリックして確かめるのではなく、メールを離れて公式サイトにアクセスする方法で確認しましょう。
4. SPF・DKIM・DMARCがすべてPASSだった
今回、特に注意したいのがメールの送信元認証です。
2件とも、メールヘッダーには次の結果が記録されていました。
| 認証方式 | 1件目 | 2件目 |
|---|---|---|
| SPF | PASS | PASS |
| DKIM | PASS | PASS |
| DMARC | PASS | PASS |
これらは、メールの送信元に関する認証技術です。
それぞれの役割を簡単に説明します。
SPF:送信元IPアドレスの検証
SPFは、送信元のドメインについて、メール送信に使用できるサーバーやIPアドレスを確認する仕組みです。
今回のメールでは、送信に使われたIPアドレスが、それぞれの送信元ドメインのSPF設定に適合していました。
DKIM:電子署名の検証
DKIMは、メールに付与された電子署名を検証する仕組みです。
今回のメールでは、いずれも送信元ドメインのDKIM署名が検証に成功していました。
DMARC:送信ドメインの認証結果を確認
DMARCは、SPFやDKIMの認証結果と、メールのFromヘッダーに表示されるドメインとの整合性などを確認する仕組みです。
今回のメールでは、DMARCもPASSになっていました。
それでも、なぜフィッシングメールなのか?
ここが重要なポイントです。
これらの認証は、メールの送信元ドメインに関する検証であり、メールの内容が正当であることを保証するものではありません。
例えば、攻撃者が自分で管理しているドメインを使い、そのドメインのSPFやDKIMを正しく設定してメールを送信した場合、認証に成功することがあります。
そのメールがフィッシング目的であっても、送信元ドメインに関する認証自体は成立し得るのです。
今回のメールも、認証に成功していた一方で、Cloudmarkによるフィッシング関連の判定が記録されていました。
SPF・DKIM・DMARCがPASSだから安全、という判断はできません。
メールの安全性を判断する際は、認証結果だけでなく、送信元ドメイン、本文の内容、リンク先、添付ファイル、迷惑メールフィルターの判定などを総合的に確認することが大切です。
5. 2件のメールには共通点がある
今回の2件を比較すると、次のような共通点が見つかりました。
| 確認項目 | 1件目 | 2件目 |
|---|---|---|
| 国税庁・e-Taxを装う内容 | 該当 | 該当 |
| 送信元ドメイン | rmxag.chinaredeagle.com | stiwu.sankousen.com |
| SpamAssassinのスコア | 51.9点 | 53.3点 |
| Cloudmarkのフィッシング関連判定 | あり | あり |
| URLのブロックリストに関する判定 | あり | あり |
| SPF・DKIM・DMARC | すべてPASS | すべてPASS |
| 添付ファイル | あり | あり |
2件の送信元ドメインは異なります。
しかし、国税庁やe-Taxを装い、還付金に関する確認を促していること、そして迷惑メールフィルターがフィッシング関連の判定を出していることは共通しています。
このようなメールが届いた場合、送信元の名前だけで本物かどうかを判断するのは危険です。
一方で、今回の情報だけでは、2件が同一の攻撃者によって送信されたのか、同じ配信システムを利用しているのかまでは確認できません。
共通する特徴を把握しつつ、確認できた事実と推測を区別することも重要です。
6. 国税庁やe-Taxを装うメールが届いたらどうする?
今回のようなメールを受信した場合、次の点を意識してください。
① メール内のリンクをクリックしない
還付金や税金の手続きに関する内容であっても、メールに記載されたリンクを安易に開かないようにしましょう。
特に、送信元が公式ドメインではない場合や、迷惑メールフィルターが警告している場合は注意が必要です。
② 添付ファイルを開かない
今回のメールには、次の添付ファイルがありました。
4BUq7CR.mpr
Amazon.co.jp.gooko
どちらも、ファイル名やサイズだけでは安全性を判断できません。
不審なメールに添付されたファイルは開かず、実行もしないでください。
すでにダウンロードしている場合も、開かずに削除するのが安全です。
③ 正式な通知かどうかは公式サイトで確認する
税金や還付金に関する連絡が本物かどうか気になる場合は、メールのリンクを使わず、自分で公式サイトにアクセスして確認しましょう。
e-Taxを利用している場合も、メールに書かれたURLではなく、普段利用している公式サイトやブックマークからアクセスする方法が安全です。
④ メールの認証結果だけで判断しない
SPF・DKIM・DMARCがPASSでも、安全とは限りません。
今回のように、送信元認証が成功している一方で、フィッシング関連の判定が記録されるケースもあります。
送信元のドメイン、メールの内容、URL、添付ファイル、迷惑メールフィルターの判定を総合的に確認しましょう。
⑤ 迷惑メールとして適切に処理する
メールサービスやメールサーバーの迷惑メールフィルターが利用できる場合は、その判定結果を活用しましょう。
今回のメールは、どちらも次のヘッダーが付与されていました。
X-Spam-Flag: YESまた、どちらにも次の記録がありました。
XSRV-Filter: .Trashこの記録は、ゴミ箱への振り分けを示すものです。
ただし、ヘッダーだけでは、どの設定が振り分けを実行したのかまでは確定できません。
自分のメール環境でも迷惑メールが適切に処理されているか、必要に応じて確認しておくとよいでしょう。
7. もしリンクを開いてしまったら?
万が一、不審なメールのリンクを開いてしまっても、リンクを開いただけで必ず被害が発生するわけではありません。
ただし、その後の操作によって対応が変わります。
- リンクを開いただけの場合: ページを閉じ、ファイルのダウンロードや不審な操作が行われていないか確認します。
- IDやパスワードを入力した場合: 正規の公式サイトに自分でアクセスし、パスワードを変更します。同じパスワードを使い回している場合は、ほかのサービスも変更を検討します。
- クレジットカード情報や銀行情報を入力した場合: カード会社や金融機関の公式窓口に連絡し、必要な対応を確認します。
- 添付ファイルを実行した場合: 端末をネットワークから切り離すなど、状況に応じて被害拡大を防ぎ、セキュリティソフトによる確認や専門家への相談を検討します。
不審なメールに対しては、慌てず、入力した情報や実行した操作に応じて対応することが重要です。
まとめ:送信元認証が成功していても、フィッシングメールには注意
今回、2026年10月11日に受信した2件のメールを調べたところ、次のことが確認できました。
- 国税庁やe-Taxを装い、還付金に関する確認を促していた。
- 実際の送信元ドメインは国税庁の公式ドメインではなかった。
- SpamAssassinのスコアは、それぞれ51.9点と53.3点だった。
- どちらもCloudmarkによるフィッシング・悪意のあるURL関連の判定が記録されていた。
- メール内のURLについて、不正なURLに関連するブロックリストの判定があった。
- SPF・DKIM・DMARCはすべてPASSだった。
- どちらのメールにも添付ファイルがあった。
特に覚えておきたいのは、SPF・DKIM・DMARCがPASSでも、フィッシングメールである可能性はあるということです。
メールの送信元認証は重要なセキュリティ対策ですが、それだけでメールの内容が正当であると判断することはできません。
国税庁やe-Taxを名乗るメールが届いたときは、送信者の表示名だけを信用せず、実際の送信元やメールの内容を確認しましょう。
そして、少しでも不審に感じたら、メール内のリンクや添付ファイルを開かず、公式サイトから確認することをおすすめします。
大切な情報を守るためにも、こうしたメールの特徴を知っておきましょう。